Op het Stadskantoor zijn fouten gemaakt met persoonlijke gegevens van inwoners
Pixabay & Corrado FranckeDe gemeente Dordrecht is jarenlang de mist ingegaan bij het verwerken van persoonsgegevens in de aanpak van overlast. Uit onderzoek blijkt dat meerdere handelingen niet voldeden aan de privacywet.
Het geklungel gebeurde in de Aanpak Overlast Openbare Ruimte. Daarin richtte de gemeente zich met partners op overlast zoals intimidatie, vechtpartijen en beginnend crimineel gedrag. In de onderzochte informatie zijn persoonsgegevens van ruim duizend personen gevonden. Zij zijn via een brief geïnformeerd over de uitkomst, al kon de gemeente niet iedereen meer achterhalen.
In de overlastaanpak kwamen niet alleen 351 overlastgevers, maar ook ruim zevenhonderd naasten zoals familie en vrienden in beeld bij de gemeente. Dat was bedoeld omdat zij invloed konden uitoefenen op het gedrag van de overlastgever, maar in de praktijk overtrad de gemeente daarin de privacywetgeving.
Zo kwamen ambtenaren meer te weten over de gezondheid, seksuele geaardheid, religie en salarissen van de zogenoemde ‘netwerkpersonen’ en de overlastgevers. Voor het verzamelen van zulke informatie over hun privéleven ontbreekt een onvoldoende wettelijke basis, erkent burgemeester Nanning Mol namens de gemeente.
Informatie over inkomen en gezondheid
Van een moeder van een overlastgevende zoon werd bijvoorbeeld informatie over haar inkomen, gezondheid en gezinssituatie verzameld in aanloop naar een huisbezoek. Informatie uit het bezoek is vervolgens bewaard, maar ook gedeeld met andere organisaties.
“Voor een deel van de verwerking ontbrak een wettelijke grondslag. Ook zijn gegevens soms langer bewaard of breder gebruikt dan noodzakelijk en waren de waarborgen voor opslag en uitwisseling onvoldoende”, schrijft Mol, die de uitkomst van het onderzoek “ernstig” noemt.
‘Inwoners onvoldoende beschermd’
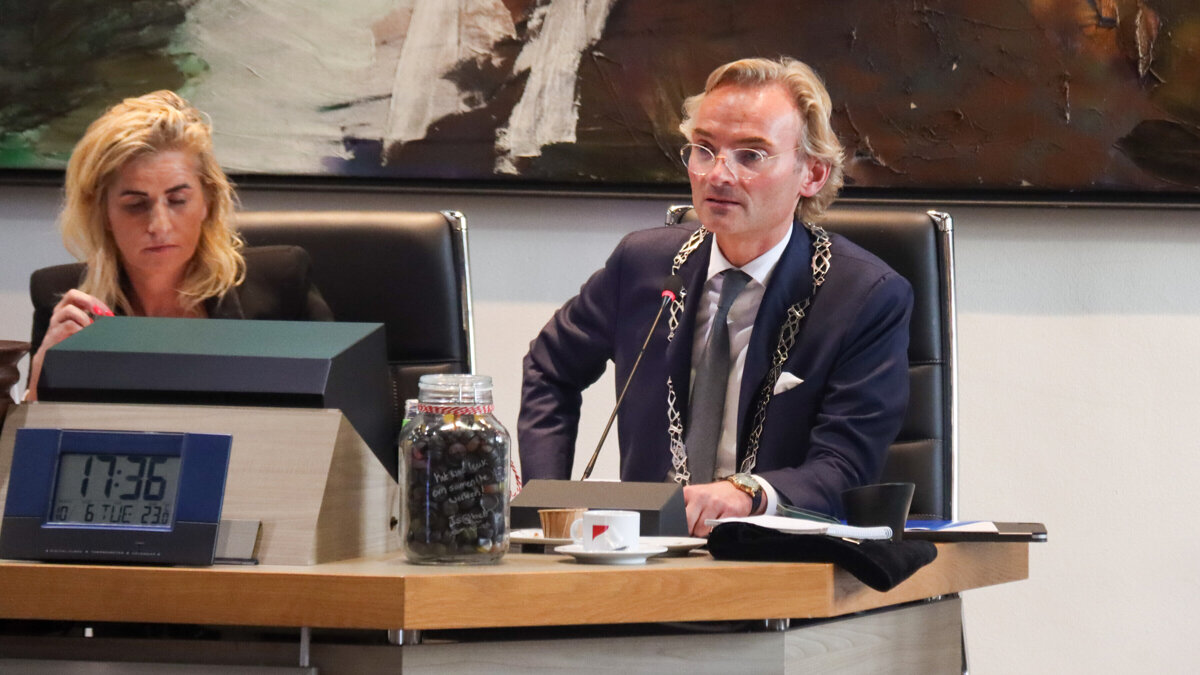
“De gemeente heeft de grenzen van haar handelen onvoldoende bewaakt en inwoners daardoor onvoldoende beschermd”, zegt Mol. “De druk om hardnekkige overlast te beëindigen rechtvaardigt dit niet. Juist wanneer de overheid ingrijpt in het leven van mensen, moet zij kunnen uitleggen waarom dat noodzakelijk en toegestaan is. Die verantwoordelijkheid is binnen deze aanpak onvoldoende waargemaakt."
Let op: de tekst gaat verder onder de afbeelding
Bureau TwynstraGudde, dat onderzoek deed naar de oorzaak, wijdt de fouten aan “onduidelijke verantwoordelijkheden, afstand tussen leiding, beleid en uitvoering en onvoldoende werkende controle”. Signalen van een ambtenaar die toezicht houdt op het naleven van de privacywetgeving zijn volgens het onderzoek “niet voortvarend en samenhangend genoeg opgevolgd”.
In 2022 werd de aanpak vernieuwd, maar vooraf was niet vastgesteld welke gegevens de gemeente mocht verwerken en wat nodig was om mensen te beschermen. Drie jaar later kreeg de gemeente daar een klacht over en is de werkwijze stopgezet.
Wat de gevolgen voor de betrokkenen zijn geweest, is niet volledig duidelijk. De gemeente onderzoekt per persoon of er sprake is van nadeel of schade.
Excuses
In de brief zegt Mol sorry voor de dwalingen. “Wij bieden onze excuses aan naar de mensen van wie persoonsgegevens zonder voldoende wettelijke basis zijn verzameld, gebruikt of gedeeld, van wie meer gegevens zijn verwerkt of langer zijn bewaard dan toegestaan en van wie de gegevens onvoldoende zijn beschermd. Onze excuses gelden ook voor die personen uit het netwerk van de overlastgever die zelf geen overlast veroorzaakten.”
Los van het TwynstraGudde-rapport doet ook de Autoriteit Persoonsgegevens (AP) onderzoek naar het datalek. De werkwijze binnen de overlastaanpak is in 2025 gestopt, nu kijkt de gemeente naar een nieuwe en juridisch houdbare aanpak.